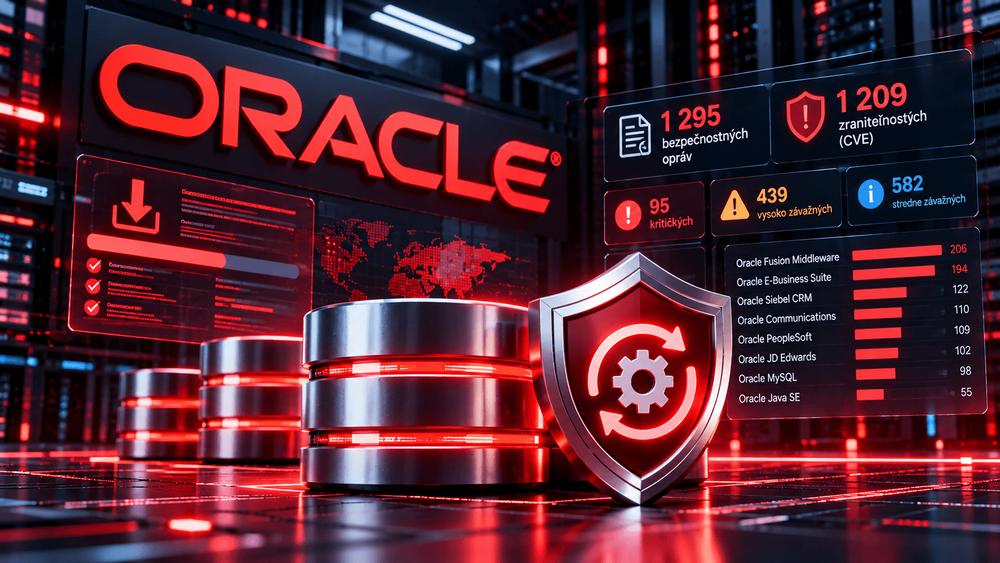
Spoločnosť Oracle vydala 20. októbra 2026 pravidelný balík bezpečnostných aktualizácií Critical Patch Update (CPU). Októbrové vydanie obsahuje 1 295 bezpečnostných opráv, ktoré podľa analýzy spoločnosti Tenable riešia 1 209 unikátnych zraniteľností CVE naprieč desiatkami produktov Oracle.
Z celkového počtu identifikovaných zraniteľností má 95 kritickú závažnosť, ďalších 439 je hodnotených ako vysoko závažných a 582 ako stredne závažných. Rozsah aktualizácie poukazuje na množstvo bezpečnostných problémov, ktoré môžu ovplyvniť podnikové databázy, aplikácie a ďalšie informačné systémy.
Najviac opráv získal Oracle Fusion Middleware
Najväčší počet bezpečnostných opráv sa týka platformy Oracle Fusion Middleware, pre ktorú bolo vydaných 206 aktualizácií. Podľa výrobcu môže byť 134 z riešených zraniteľností zneužiteľných vzdialene bez potreby autentifikácie.
Významný počet opráv sa týka aj ďalších produktových skupín:
- Oracle E-Business Suite: 194 opráv.
- Oracle Siebel CRM: 122 opráv.
- Oracle Communications: 110 opráv.
- Oracle PeopleSoft: 109 opráv.
- Oracle JD Edwards: 102 opráv.
- Oracle MySQL: 98 opráv.
- Oracle Java SE: 55 opráv.
Bezpečnostné aktualizácie zahŕňajú aj Oracle Database Server, Oracle Analytics, Enterprise Manager, GoldenGate a ďalšie produkty.
Čo znamená rozsah aktualizácie?
Počet 1 295 predstavuje jednotlivé bezpečnostné opravy naprieč produktmi, nie počet unikátnych zraniteľností. Jedna zraniteľnosť môže zasahovať viacero produktov alebo komponentov, preto je počet identifikátorov CVE nižší.
Oracle pri októbrovom vydaní neoznačil žiadnu z uvedených zraniteľností za potvrdene aktívne zneužívanú. Výrobca však pripomína, že pravidelne zaznamenáva pokusy o zneužitie starších chýb, pre ktoré už boli bezpečnostné opravy dostupné.
Pre organizácie využívajúce produkty Oracle je preto dôležité preveriť dotknuté verzie a naplánovať nasadenie príslušných aktualizácií. Osobitnú pozornosť si zaslúžia kritické zraniteľnosti a chyby umožňujúce vzdialené zneužitie bez prihlásenia.
Ďalší pravidelný balík Critical Patch Update je naplánovaný na 19. januára 2027. Oracle zároveň plánuje samostatné mesačné bezpečnostné aktualizácie na november a december 2026.
Podrobnosti o dotknutých produktoch a opravách sú dostupné v oficiálnom bezpečnostnom oznámení Oracle (otvorí sa v novom okne) a v analýze portálu SecurityWeek (otvorí sa v novom okne).