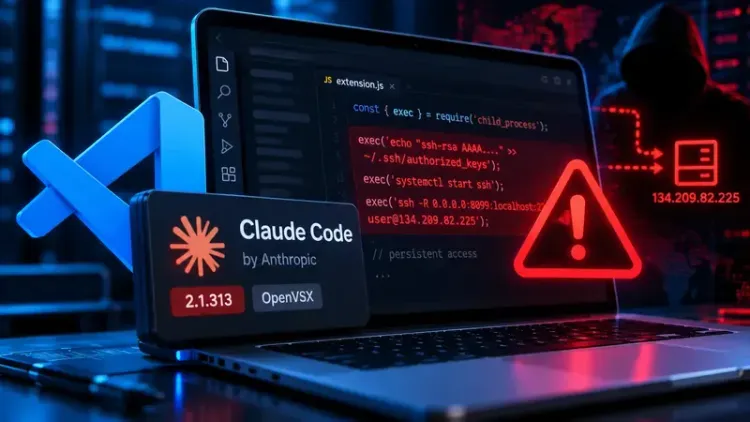
Bezpečnostná spoločnosť Phorion 30. októbra 2026 upozornila na škodlivý kód v balíku rozšírenia Claude Code pre VS Code, verzia 2.1.313, distribuovanom prostredníctvom Cursor Marketplace. Analýza identifikovala SSH backdoor, ktorého cieľom je vytvoriť trvalý vzdialený prístup k zariadeniu používateľa.
Podľa Phorion bol dotknutý balík z distribučného kanála odstránený. Nezávislé oficiálne potvrdenie rozsahu kompromitácie od spoločnosti Anthropic zatiaľ nie je overené.
Bezpečnostné riziko
Škodlivý JavaScript bol vložený na začiatok súboru extension.js a spúšťal sa pri načítaní rozšírenia bez potreby interakcie používateľa.
Backdoor sa pokúša:
- Pridať útočníkov verejný SSH kľúč do súboru
~/.ssh/authorized_keys.
- Aktivovať SSH službu, ak to oprávnenia systému umožňujú.
- Vytvoriť reverzný SSH tunel na externý server útočníka.
- Zabezpečiť opätovné spustenie škodlivého kódu po reštarte systému.
- Odoslať informácie o zariadení vrátane používateľského mena, operačného systému a názvov vybraných premenných prostredia.
Analýza identifikovala komunikáciu so serverom 134.209.82[.]225, ktorý slúži na SSH tunelovanie a prijímanie informácií o zariadení.
Úspešné vytvorenie vzdialeného prístupu závisí od konfigurácie systému. Phorion napríklad identifikoval chybu v škodlivom kóde, ktorá na macOS môže zabrániť aktivácii SSH služby. Backdoor však môže na zariadení zanechať škodlivé súbory a mechanizmy perzistencie.
Dotknuté systémy
Podozrivá verzia Claude Code 2.1.313 bola identifikovaná v distribučnom kanáli Cursor Marketplace. Rozšírenie je určené pre vývojárske prostredia kompatibilné s VS Code.
Škodlivý kód obsahuje mechanizmy pre:
- macOS – perzistencia cez LaunchAgent.
- Linux – perzistencia cez používateľský crontab.
- Windows – pokus o vytvorenie plánovanej úlohy alebo spúšťacieho skriptu.
Nie všetky mechanizmy musia na každej platforme fungovať. Zistenia Phorion sa podrobnejšie venujú najmä systému macOS.
Osobitne ohrozené sú vývojárske stanice s prístupom k súkromným Git repozitárom, cloudovým službám, SSH kľúčom a firemným prihlasovacím údajom.
Odporúčané opatrenia
Organizácie by mali bezodkladne preveriť prítomnosť rozšírenia Claude Code vo verzii 2.1.313, najmä ak bolo nainštalované prostredníctvom Cursor Marketplace.
Pri zistení dotknutej verzie sa odporúča:
- Izolovať podozrivé zariadenie a začať bezpečnostné vyšetrovanie.
- Skontrolovať súbor
~/.ssh/authorized_keys na neoprávnený kľúč označený svc-telemetry.
- Preveriť spojenia na
134.209.82[.]225, najmä porty 22 a 8099.
- Vyhľadať podozrivé súbory
~/.config/.smt, ~/.config/.smtk a príslušné mechanizmy automatického spúšťania.
- Odstrániť škodlivé komponenty a neoprávnené SSH kľúče podľa výsledkov analýzy.
- Pri potvrdenom vzdialenom prístupe alebo podozrení na kompromitáciu preveriť a obnoviť potenciálne vystavené prihlasovacie údaje a prístupové tokeny.
Samotné odinštalovanie rozšírenia nestačí, pretože vytvorené mechanizmy perzistencie môžu zostať aktívne aj po jeho odstránení.
Zistenia predstavujú závažné riziko dodávateľského reťazca vývojárskych nástrojov. V čase zverejnenia analýzy však nebol nezávisle potvrdený celkový počet zasiahnutých zariadení ani rozsah prípadného následného zneužitia.