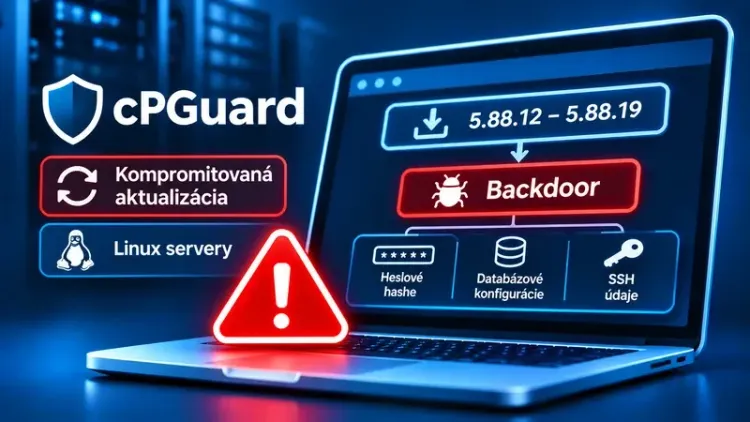
Bezpečnostný nástroj cPGuard, určený na ochranu linuxových serverov, sa stal cieľom útoku na dodávateľský reťazec softvéru. Útočník kompromitoval jeho aktualizačnú infraštruktúru a prostredníctvom automatických aktualizácií distribuoval škodlivý skript umožňujúci neoprávnený prístup k citlivým údajom.
Na incident upozornil 3. novembra 2026 portál BleepingComputer. Podľa informácií výrobcu bolo zasiahnutých približne 2 946 serverov.
Priebeh incidentu
Útočník získal kontrolu nad časťou aktualizačného mechanizmu cPGuard a využil ju na distribúciu škodlivého skriptu používateľom bezpečnostného nástroja.
Škodlivý obsah sa šíril prostredníctvom aktualizácií verzií 5.88.12 až 5.88.19. Servery, ktoré tieto aktualizácie prijali a spustili, mohli byť kompromitované bez toho, aby ich správcovia vykonali nezvyčajnú operáciu.
Útok využíval dôveru v legitímny aktualizačný proces. Škodlivý kód sa tak dostal na systémy prostredníctvom mechanizmu, ktorého úlohou je zabezpečovať ochranu serverov.
Dopady
Škodlivý skript bol navrhnutý na získavanie citlivých informácií zo zasiahnutých linuxových serverov, najmä:
- hashov používateľských hesiel,
- konfiguračných súborov databáz,
- prihlasovacích údajov a ďalších informácií súvisiacich s prístupom cez SSH.
Získané údaje môžu útočníkovi umožniť ďalšie neoprávnené prístupy k serverom, databázam alebo prepojeným systémom.
Podľa výrobcu bolo incidentom zasiahnutých približne 2 946 serverov. Tento údaj však neznamená, že na každom z nich museli byť odcudzené všetky uvedené typy údajov.
Incident predstavuje riziko aj po odstránení škodlivého skriptu, pretože kompromitované prihlasovacie údaje môžu zostať použiteľné.
Reakcia a opatrenia
Výrobca odporúča aktualizovať cPGuard na verziu 5.88.25 alebo novšiu.
Správcom systémov, ktoré mohli prijať kompromitované aktualizácie, sa odporúča:
- Bezodkladne aktualizovať cPGuard na bezpečnú verziu odporúčanú výrobcom.
- Preveriť, či server používal niektorú z verzií 5.88.12 až 5.88.19.
- Vymeniť potenciálne kompromitované heslá, najmä administrátorské a databázové.
- Zneplatniť a nahradiť ohrozené SSH kľúče a ďalšie prístupové údaje.
- Skontrolovať systémové záznamy, používateľské účty, naplánované úlohy a neznáme procesy.
- Pri potvrdenej kompromitácii preveriť integritu systému a podľa rozsahu incidentu zvážiť jeho obnovu z dôveryhodného zdroja.
Samotná aktualizácia aplikácie nemusí odstrániť všetky následky útoku. Dôležitá je aj rotácia prihlasovacích údajov a preverenie možného pretrvávajúceho prístupu útočníka.
Incident je relevantný aj pre slovenských prevádzkovateľov linuxových serverov, hostingové spoločnosti a organizácie, ktoré používajú cPGuard. Verejne dostupné informácie nepotvrdzujú konkrétne zasiahnuté slovenské subjekty.