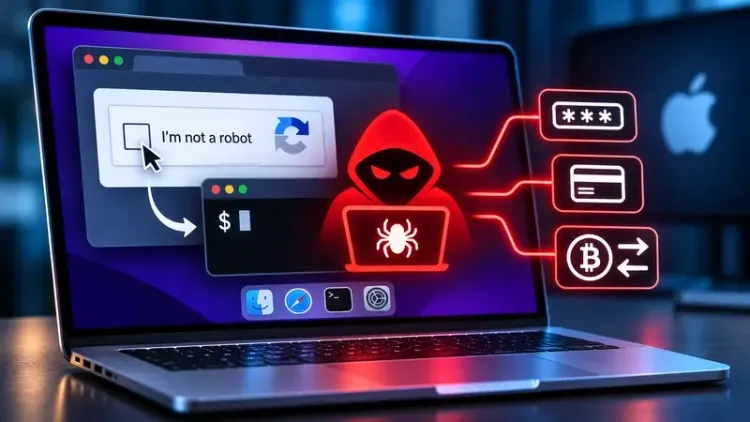
Bezpečnostní výskumníci upozornili na kampaň Macfinger ClickFix, ktorá cieli na používateľov operačného systému macOS. Útočníci využívajú falošné overenie CAPTCHA na presvedčenie obete, aby v termináli spustila škodlivý príkaz.
Cieľom kampane je nasadenie infostealera DownTheDRAIN, ktorý dokáže získavať citlivé údaje a manipulovať s adresami kryptomenových peňaženiek.
Nová analýza SANS Internet Storm Center z 13. novembra 2026 vychádza zo vzorky z 11. novembra. Samotná kampaň je podľa dostupných informácií známa už od septembra 2026.
Bezpečnostné riziko
Útok využíva techniku ClickFix, pri ktorej podvodná webová stránka predstiera potrebu vykonať bežný overovací alebo opravný krok.
Používateľ dostane pokyn skopírovať a spustiť príkaz v termináli macOS. Tým môže sám iniciovať vykonanie škodlivého kódu.
Takýto postup je nebezpečný, pretože útočník sa nespolieha výlučne na technickú zraniteľnosť operačného systému, ale na manipuláciu používateľa.
Malvér DownTheDRAIN je podľa opisu kampane zameraný na:
- Odcudzovanie citlivých údajov z napadnutého zariadenia.
- Získavanie informácií využiteľných pri ďalšej kompromitácii.
- Manipuláciu s adresami kryptomenových peňaženiek s cieľom presmerovať platby.
Z dostupných podkladov nemožno určiť počet zasiahnutých používateľov ani rozsah úspešne odcudzených údajov.
Dotknuté systémy
Kampaň je zameraná na macOS, najmä na používateľov, ktorí dôverujú pokynom z neznámych webových stránok a spúšťajú nimi odporúčané príkazy.
Riziko sa týka osobných aj pracovných zariadení. Osobitnú pozornosť by mali venovať používatelia kryptomenových peňaženiek a organizácie, v ktorých zamestnanci pracujú s citlivými prihlasovacími údajmi.
Dostupné informácie nepreukazujú, že by útok vyžadoval konkrétnu neopravenú zraniteľnosť macOS.
Odporúčané opatrenia
Používateľom a správcom sa odporúča:
- Nikdy nespúšťať príkazy v termináli na základe pokynov z CAPTCHA alebo neznámej webovej stránky.
- Pri podozrivom overení stránku opustiť a neudeľovať jej ďalšie oprávnenia.
- Udržiavať macOS, prehliadače a bezpečnostné nástroje aktualizované.
- Na pracovných zariadeniach monitorovať neobvyklé spúšťanie shellových príkazov a sťahovanie spustiteľných súborov.
- Pred potvrdením kryptomenovej transakcie nezávisle skontrolovať cieľovú adresu.
- Pri podozrení na spustenie škodlivého príkazu zariadenie bezpečne izolovať a preveriť možný únik prihlasovacích údajov.
Macfinger ClickFix ukazuje, že aj aktualizované zariadenie môže byť ohrozené, ak používateľ na pokyn podvodnej stránky sám spustí škodlivý kód. Najdôležitejšou prevenciou je nerozpoznávať príkazy v termináli ako bežnú súčasť webového overenia.