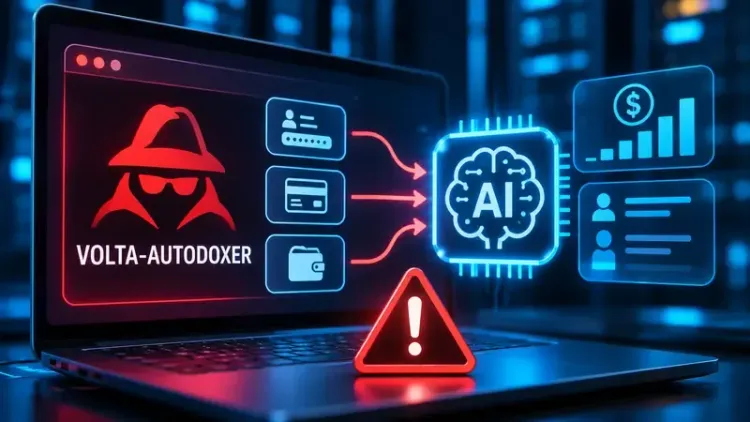
Nový škodlivý softvér VOLTA-AUTODOXER pre operačný systém Windows kombinuje funkcie infostealera s využitím umelej inteligencie na analýzu odcudzených informácií. Podľa správy The Hacker News z 2. novembra 2026 využíva jazykové modely Claude, Gemini a Kimi na vyhodnocovanie finančnej hodnoty získaných údajov.
Cieľom nie je iba zhromažďovanie citlivých informácií, ale aj automatizované určenie, ktoré údaje môžu byť pre útočníka najcennejšie.
Bezpečnostné riziko
VOLTA-AUTODOXER predstavuje hrozbu kombinujúcu krádež údajov s ich následným vyhodnocovaním pomocou AI.
Takýto prístup môže útočníkom umožniť:
- Identifikovať finančne hodnotné informácie medzi odcudzenými údajmi.
- Vyhodnocovať získané prihlasovacie a osobné údaje.
- Uprednostňovať potenciálne lukratívne obete.
- Zefektívniť výber cieľov pre následné podvodné alebo vydieračské aktivity.
Využívanie jazykových modelov samo osebe neznamená, že poskytovatelia týchto AI služieb sú súčasťou útoku alebo o jeho použití vedia.
Informácie o konkrétnom rozsahu infekcií, potvrdených obetiach a finančných škodách zatiaľ nie sú dostatočne doložené.
Dotknuté systémy
Hrozba je relevantná pre zariadenia so systémom Microsoft Windows, predovšetkým tam, kde používatelia pracujú s citlivými osobnými, finančnými alebo prihlasovacími údajmi.
Zvýšenú pozornosť by mali venovať organizácie, ktorých zamestnanci používajú pracovné zariadenia na prístup k podnikovým systémom, finančným službám a cloudovým účtom.
Z dostupných informácií nemožno potvrdiť konkrétne zraniteľné verzie Windows ani presný spôsob prvotného šírenia malvéru.
Odporúčané opatrenia
Používatelia a bezpečnostné tímy by mali:
- Aktualizovať Windows, webové prehliadače a bezpečnostný softvér.
- Používať ochranu koncových zariadení schopnú detegovať infostealery a podozrivé procesy.
- Neotvárať nedôveryhodné prílohy a nespúšťať neoverené programy.
- Chrániť účty viacfaktorovou autentifikáciou, ideálne metódami odolnými voči phishingu.
- Monitorovať neobvyklé prihlasovania, prístup k citlivým údajom a podozrivú odchádzajúcu komunikáciu.
- Pri potvrdenej infekcii izolovať zariadenie, preveriť rozsah kompromitácie a z dôveryhodného zariadenia obnoviť ohrozené prihlasovacie údaje a relácie.
Pre SOC tímy je dôležité sledovať nielen samotné pokusy o krádež údajov, ale aj možné následné zneužitie kompromitovaných účtov.
VOLTA-AUTODOXER poukazuje na riziko využívania AI pri spracovaní odcudzených údajov, ktoré môže znížiť manuálnu náročnosť prípravy ďalších útokov.