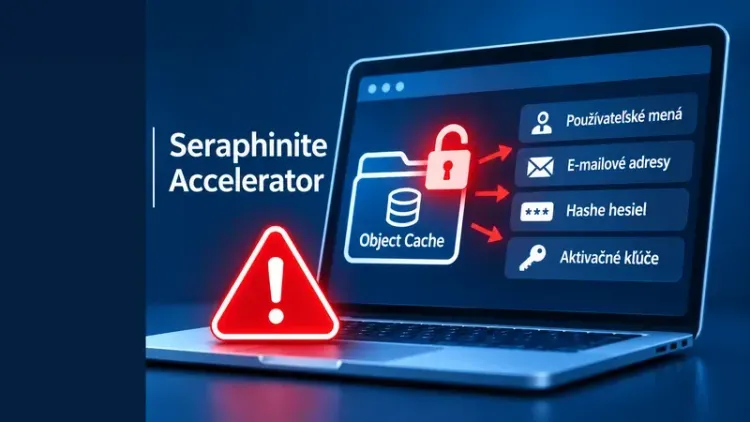
V doplnku Seraphinite Accelerator pre WordPress bola zverejnená zraniteľnosť CVE-2026-90960, ktorá môže umožniť neoprávnený prístup k používateľským údajom uloženým vo vyrovnávacej pamäti. Zraniteľnosť bola zverejnená 31. októbra 2026 a má hodnotenie CVSS 3.1: 5,3 (stredná závažnosť).
Problém sa týka webových stránok, ktoré používajú zraniteľnú verziu doplnku so zapnutou funkciou Object Cache.
Bezpečnostné riziko
Zraniteľnosť umožňuje útočníkovi bez prihlásenia získať používateľské záznamy z komprimovaných súborov vyrovnávacej pamäte uložených na predvídateľných adresách.
Tieto záznamy môžu obsahovať:
- používateľské mená,
- e-mailové adresy,
- hashe používateľských hesiel,
- aktivačné kľúče používateľských účtov.
Na zneužitie je potrebné, aby bola funkcia Object Cache zapnutá a aby sa príslušný používateľský záznam nachádzal vo vyrovnávacej pamäti. Útočník môže za určitých podmienok vyvolať jeho uloženie napríklad prostredníctvom verejne dostupného rozhrania REST API.
Získanie hashu hesla neznamená automatické získanie pôvodného hesla. Jeho sprístupnenie však predstavuje bezpečnostné riziko, najmä pri slabých heslách.
Zraniteľnosť je klasifikovaná ako CWE-200 – sprístupnenie citlivých informácií neoprávnenému subjektu. Zverejnený záznam CVE nepreukazuje aktívne zneužívanie pri konkrétnych útokoch.
Dotknuté systémy
Zraniteľné sú inštalácie doplnku Seraphinite Accelerator vo verziách do 2.29.24 vrátane, ak majú zapnutú funkciu Object Cache.
Samotné používanie systému WordPress ani prítomnosť doplnku s vypnutou funkciou Object Cache nepostačujú na zneužitie opísanej zraniteľnosti.
Odporúčané opatrenia
Správcom dotknutých webových stránok sa odporúča:
- Aktualizovať doplnok Seraphinite Accelerator na opravenú verziu novšiu ako 2.29.24, ak je dostupná.
- Do vykonania aktualizácie vypnúť funkciu Object Cache.
- Odstrániť existujúce súbory vyrovnávacej pamäte obsahujúce používateľské záznamy.
- Zabezpečiť, aby súbory vyrovnávacej pamäte neboli verejne prístupné cez HTTP.
- Preveriť webové prístupové záznamy a vyhľadať podozrivé požiadavky na adresáre vyrovnávacej pamäte.
- Pri zistení úniku posúdiť potrebu obnovy prihlasovacích údajov a ďalších opatrení na ochranu používateľov.
Prioritou je zabrániť verejnému prístupu k súborom vyrovnávacej pamäte a odstrániť zraniteľnú konfiguráciu.
Upozornenie je relevantné aj pre slovenské organizácie a inštitúcie, ktoré prevádzkujú webové stránky na platforme WordPress s týmto doplnkom.